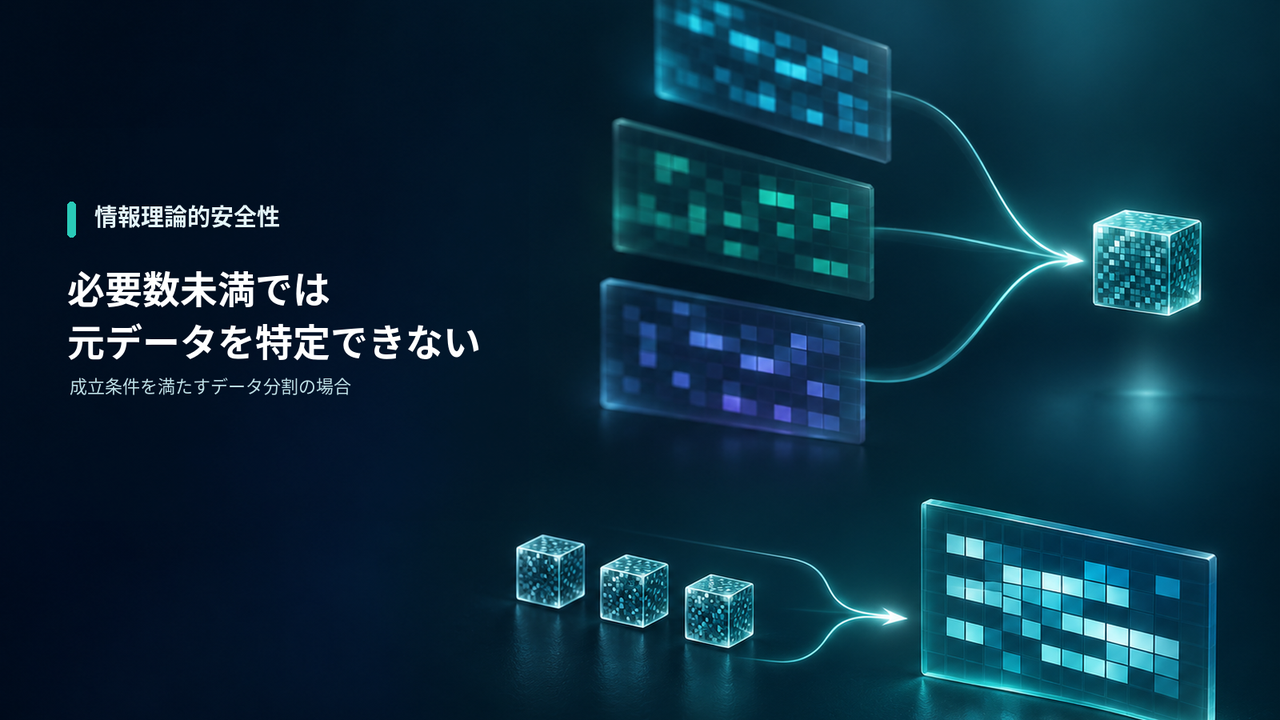
情報理論的安全性とは、攻撃する側がどれほど大きな計算力を持っていても、元の情報について何も分からないことが数学的に保証されている安全性です。これに対して暗号学的安全性(計算量的安全性)は、「解読に膨大な計算が必要なので、現実的な時間では解けない」ことに支えられた安全性です。前者は計算力が進歩しても崩れず、後者は計算力の進歩や新しい解読法によって、将来見直しが必要になる場合があります。
「解くための情報が足りない」とは、どういうことか?
情報理論的安全性(Information-Theoretic Security)は、暗号文や分けられた情報の一部を手に入れても、元の情報について何の手がかりも得られない、という性質です。「計算すれば解けるけれど時間がかかる」のではなく、「そもそも解くための情報が足りない」ので、どんなに計算しても答えにたどり着けません。
この考え方は、情報理論の父と呼ばれるクロード・シャノンが1949年に発表した論文で、数学的に定式化されました。シャノンはこれを「完全秘匿性」と呼びました。
暗号学的安全性(計算量的安全性)とは何か?
暗号学的安全性は、今使われている多くの暗号が持つ安全性です。暗号文から元のデータを取り出すには、鍵の候補を一つずつ試すなど、膨大な計算が必要です。現実的な時間では計算が終わらないので、事実上解読は困難、というのがこの安全性の根拠です。
例えるなら、暗号学的安全性は「とても桁数の多いダイヤル錠」です。正しい番号は必ず存在し、全部試せばいつかは開きますが、試し終わるまでに途方もない時間がかかります。一方の情報理論的安全性は、「手元の材料だけでは、正しい番号が一つに決まらない」状態です。どれだけ速く試しても、どれが正解か見分ける手がかりがありません。
二つの安全性は、何が違うのか?
比べる点 | 情報理論的安全性 | 暗号学的安全性(計算量的安全性) |
|---|---|---|
安全の根拠 | 解くための情報がそもそも足りない | 解くための計算が膨大で、現実的な時間では終わらない |
攻撃者の計算力が上がったら | 影響を受けない | 将来、見直しが必要になる場合がある |
量子コンピュータの影響 | 受けない | 方式によっては受ける |
代表例 | 使い捨ての鍵で暗号化する方法(ワンタイムパッド)、データを分けて預ける方式の一部 | 共通鍵暗号や公開鍵暗号など、今の多くの暗号 |
使いやすさ | 鍵や保存量が大きくなりやすい | 鍵が短く、効率よく使える |
どちらが優れているというより、守りたいものと使い方によって使い分けるものです。
情報理論的安全性を持つ方法には、何があるのか?
ワンタイムパッド(使い捨て鍵の暗号) データと同じ長さの、完全にでたらめな鍵を一度だけ使って暗号化する方法です。鍵を一度しか使わず、鍵が漏れなければ、暗号文からは何も分かりません。ただし、データと同じ長さの鍵を毎回安全に届ける必要があり、実際に使える場面は限られます。
データを分けて預ける方式 一つの秘密を複数のかけらに分け、決められた数がそろったときだけ元に戻せるようにする方式があります。ジグソーパズルなら、数ピースからでも絵の一部が見えてしまいます。しかし、この方式で正しく分けたかけらは、決められた数に満たなければ、元の秘密について何も分からないように作ることができ、この場合は情報理論的安全性を持ちます。この方式は、1979年に二人の研究者がそれぞれ発表したものが始まりです。
どちらの方法も、情報理論的安全性が成り立つのは、鍵や分け方に使う数を完全にでたらめに選ぶなど、決められた条件を守った場合です。
最近のニュースから:量子計算機はいつ来るのか、見積もりが大きく分かれている
2025年11月20日に内閣官房国家サイバー統括室が公表した、耐量子計算機暗号への移行に関する中間とりまとめでは、今の公開鍵暗号(RSA-2048)を解読できる量子計算機の実現時期について、「2039年より前に実現する可能性は5%未満」とする研究がある一方、「15年以内に39〜62%程度」とする分析もあり、正確な予測は難しいとしています。そのうえで政府は、原則2035年までに新しい暗号へ移行する方針を示しました。
私たちの見方:見積もりが大きく分かれているということは、「まだ先だから大丈夫」とも「もうすぐ破られる」とも言い切れないということです。今のうちにデータを盗んでおき、将来計算力が上がってから解読する攻撃もあります。医療の記録や設計図、行政の記録のように10年、20年と守るデータほど、計算力の進歩に左右されない守り方と、暗号を後から入れ替えられる備えを、今から組み合わせておく必要があります。furehako は、断片ごとの暗号化に加えて、断片を互いに独立した拠点に分けて置くため、将来暗号が破られる時代になっても、一か所の断片だけから元のデータは分かりません。
担当者コメント:量子コンピュータの進歩によって、これまで安全とされてきた暗号技術も、将来は破られる危険性があることを改めて認識させられます。特に、10年、20年と長期間保管するデータについては、現在の安全性だけで判断するのではなく、将来の技術の進歩にも左右されない守り方を考え、あらかじめ対応しておくことが重要だと思います。
10年、20年と長く守らなければならないデータを抱えている方へ。今の保存のしかたで将来も守れるか、担当者がご相談に乗ります。
暗号学的安全性は、もう使えないのか?
そうではありません。今の暗号は、正しく使えば現時点で事実上解読は困難で、日々の通信やデータの保護に欠かせません。新しい計算機にも耐えられる暗号(耐量子計算機暗号)への切り替えも、世界中で進められています。
このとき大切になるのが、暗号の方式を後から入れ替えられる設計、クリプトアジリティです。今の暗号に弱点が見つかったり、新しい標準が決まったりしても、仕組み全体を作り直さずに暗号だけを切り替えられます。
そしてもう一つ大切なのは、一つの安全性だけに頼らないことです。暗号化と、データを分けて別々の場所に置く仕組みを組み合わせれば、一方が破られても、もう一方がデータを守ります。
furehako は、二つの安全性をどう生かしているのか?
furehako は、データを意味を持たない断片に分け、断片ごとに暗号化し、互いに独立した場所に分けて保存する分散ストレージです。断片ごとの暗号化による計算量的安全性と、データを分けて互いに独立した拠点に置くことによる情報理論的安全性を、一つの仕組みの中で兼ね備えています。
守り | furehako での形 | 安全性 |
|---|---|---|
暗号による守り | 断片ごとに独立した鍵で暗号化する | 計算量的安全性 |
分けて置くことによる守り | 意味を持たない断片に分け、互いに独立した拠点に置く | 情報理論的安全性 |
暗号を入れ替えられる設計 | 暗号の方式を後から切り替えられる(クリプトアジリティ) | 新しい標準や耐量子計算機暗号への移行に備える |
一つの場所を破られても、そこにあるのは意味を持たない断片だけです。何か一つの守りに頼らない設計は、社内か社外かを問わず何も信頼せず、常に確かめる「ゼロトラスト」の考え方とも重なります。断片ごとの暗号化(電子政府推奨暗号リストに掲載された方式)による計算量的安全性と、データを分けて互いに独立した拠点に置くことによる情報理論的安全性を兼ね備えています。今のスーパーコンピュータでも、量子コンピュータの時代になっても、必要な数の断片がそろわない限り元のデータは復元できません。暗号の方式は後から入れ替えられる設計(クリプトアジリティ)で、耐量子計算機暗号など新しい方式にも切り替えられます。この分散保存の技術で特許を取得しており、日々導入企業や組織が増えています。
当社は、早稲田大学を代表とする研究グループの一員として、情報通信研究機構(NICT)の委託研究に参画し、furehako を使った分散ストレージの研究開発を担当しています。
furehako の仕組みや導入の進め方をまとめた資料をお送りします。
まとめ:情報理論的安全性とは
- 情報理論的安全性は、どれだけ計算しても元の情報が分からないことが数学的に保証された安全性
- 暗号学的安全性(計算量的安全性)は、解読に膨大な計算が必要なことに支えられた安全性
- 情報理論的安全性は、計算力の進歩や量子コンピュータの影響を受けない
- 量子計算機の実現時期の見積もりは分かれており、長く守るデータほど早めの備えが必要
- 暗号は後から入れ替えられる設計(クリプトアジリティ)にし、一つの安全性に頼らず組み合わせることが大切
データを守る期間は、思っているより長いものです。今だけでなく、10年後にデータを開く人のためにも、計算力の進歩に左右されない守り方を考えておく必要があります。
関連記事:ゼロトラストとは?/分散ストレージとは?/クリプトアジリティとは?/furehako の名前の由来
出典
- Claude E. Shannon, "Communication Theory of Secrecy Systems," Bell System Technical Journal, Vol. 28, No. 4, 1949
- Adi Shamir, "How to Share a Secret," Communications of the ACM, Vol. 22, No. 11, 1979
- NIST, FIPS 203・204・205(2024年8月)
- 内閣官房国家サイバー統括室「政府機関等における耐量子計算機暗号(PQC)への移行について(中間とりまとめ)」2025年11月20日
編集:Casley Deep Innovations ブログ編集部
furehako(ふれはこ)の名前に込めたもの
furehako の名前は、万葉仮名で書いた「不美波古(ふみはこ)」に由来します。約1,100年前、醍醐天皇の皇女の求めで編まれた辞書『和名類聚抄(わみょうるいじゅしょう)』に記された言葉で、大切な文をしまい、使いの者が相手に届け、宛先の人だけが開ける、いわば「機密の文書箱」です。
平安の人々が用いたものは、冠を入れる箱に似た低い箱。中世には書状を収める細長い箱となり、江戸時代には漆に金の蒔絵や貝の螺鈿をほどこした美しい箱になりました。
姿は変わっても、どの時代も、大切な文はこの箱に託されてきました。
その名前の「不」「美」「波」「古」の一字一字は、意味ではなく音だけを借りた万葉仮名で、一字ずつ見ても何のことか分かりません。並べて読める人にだけ、言葉になります。
furehako もデータを意味を持たない断片に分けて運び、しまい、鍵を持つ人だけが元に戻せます。名前の響きには、断片化(fragment)と暗号化(encrypt)を重ねました。
furehako は、千年以上前から日本にあったこの知恵を、データの時代に受け継ぎました。コンセプトは、「どこに置いても、どこを通っても、宛先にしか開けられない。信頼は、証明でつくる」。Casley Deep Innovations は、日本発のディープテックで安心と喜びが実感できる社会づくりに貢献して参ります。
furehako についてのお問い合わせ・資料のご請求は、こちらのボタンからどうぞ。