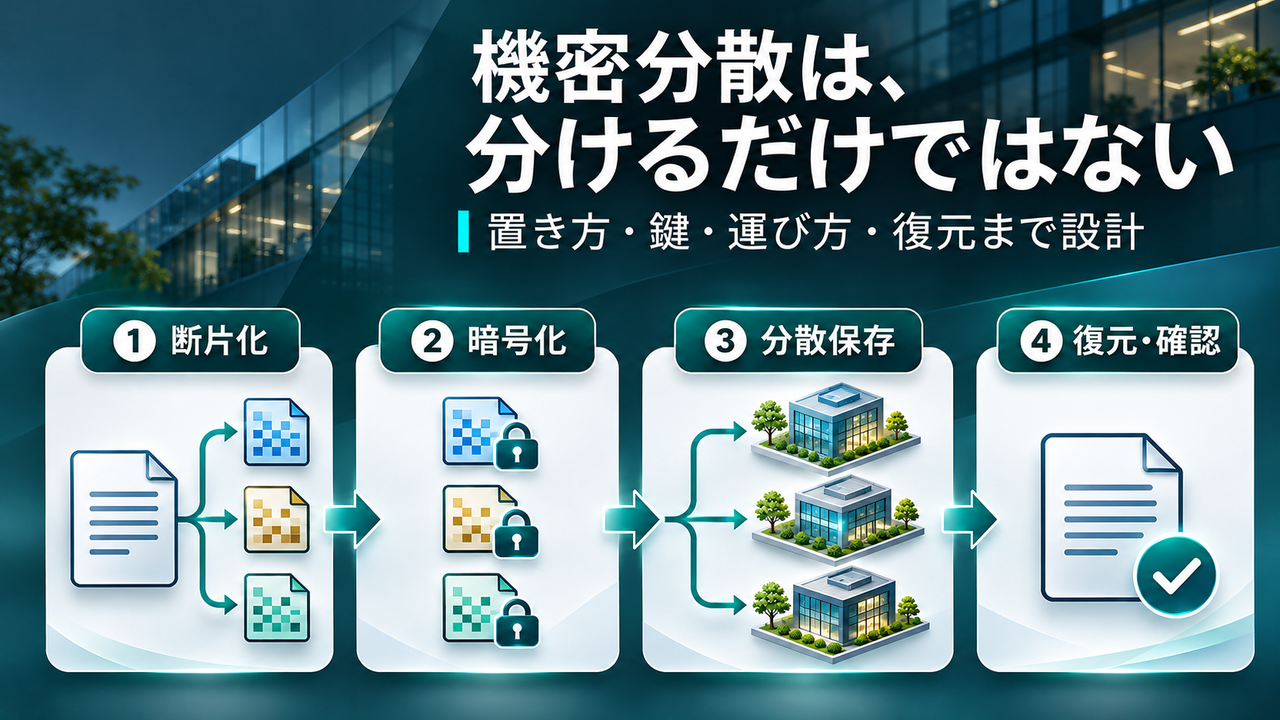
機密分散とは、データを意味を持たない断片に分け、断片ごとに独立した鍵で暗号化し、互いに独立した拠点に分散して保存する、furehako の保存の設計です。秘密分散が「データをどう分けるか」の技術であるのに対し、機密分散は「分けた断片をどこに、どう置き、どう運び、どう確かめるか」まで含めた設計です。暗号による守りと、分けて置くことによる守りを重ねているため、今のスーパーコンピュータでも、量子コンピュータの時代になっても、必要な数の断片がそろわない限り元のデータは復元できません。この中核の仕組みは、2025年12月に特許を取得しています。
機密分散は、どんな手順でデータを守るのか?
furehako は、データを預けるときに、次のことを一つの流れで行います。
手順 | 中身 |
|---|---|
分ける | データを、それだけでは意味を持たない断片に分ける |
封をする | 断片ごとに、それぞれ別の鍵で暗号化する |
置く | 断片を、互いに独立した拠点に分けて保存する |
鍵を分ける | 鍵そのものも秘密分散で分け、データとは物理的に分けて管理する |
戻す | 権限を持つ人が必要なときだけ、断片と鍵を集めて元に戻す |
例えるなら、大切な手紙を細かく切り分け、一片ずつ別の封筒に入れて、それぞれ違う鍵の金庫にしまい、その金庫を別々の町に置くようなものです。しかも金庫の鍵そのものも、何人かに分けて預けてあります。どこか一つの金庫を開けられても、出てくるのは意味の分からない紙片だけです。
機密分散の仕組みは、特許になっているのか?
なっています。データを分割し、分割した断片ごとに暗号化して、ネットワーク上の複数の拠点に分散して保存し、元に戻すための情報とあわせて管理する方法について、2025年12月に特許を取得しました。関連する出願も審査が進んでいます。
特許は、仕組みが新しく、ほかにはない工夫であることを、国の審査で認められたものです。機密分散は、考え方だけでなく、実際に動く仕組みとして形になっています。
秘密分散とは、何が違うのか?
秘密分散は、一つの秘密を複数のシェアに分け、決められた数がそろったときだけ元に戻せるようにする技術です。「分け方」の技術として、1979年から研究が続いています。
機密分散は、この秘密分散を土台にしながら、実際にデータを預ける場面で求められる「読まれない」「失わない」「示せる」を、一つの設計でそろえたものです。
比べる点 | 秘密分散 | 機密分散(furehako) |
|---|---|---|
何を決めるものか | データをどう分けるか | 分けた断片をどこに、どう置き、どう運び、どう確かめるか |
守りの重ね方 | 分けることで守る(方式によっては暗号を使わない) | 分けることに加え、断片ごとに電子政府推奨暗号リストに掲載された暗号で封をし、その鍵も秘密分散で守る二重の守り |
量子コンピュータの時代 | 方式による | 暗号は量子の時代にも使い続けられる強さのものを使い、鍵は秘密分散で守るため、必要な数がそろわない限り復元できない |
置き場所の一つが使えないとき | すべてのシェアが必要な方式では、一つ失うと戻せない | 断片を互いに独立した拠点に複製して置くため、残りから戻せる |
置き場所 | 方式の外で決める | 互いに独立した拠点に置くことまで設計に含める。置き場所を自分たちで選べる |
運び方 | 方式の外で決める | 関係者だけの閉じた通信路で、分けたまま運ぶ |
確かめ方 | 方式の外で決める | 書き換えの検知、保管していることの証明書、操作の記録が標準で付く |
広がり方 | 方式の外で決める | 参加する機器が増えるほど、容量も止まりにくさも上がる |
秘密分散は優れた技術ですが、それだけでは「どこに置くか」「誰が鍵を持つか」「どう運ぶか」「どう示すか」は決まりません。そこが手薄だと、せっかく分けたシェアを一か所にまとめて置いてしまう、一か所が壊れて戻せなくなる、といったことが起こりえます。
秘密分散を使った製品には、どんなタイプがあるのか?
秘密分散は、さまざまな製品に使われています。製品を選ぶときは、「何を守るために、どこに分けて置くのか」で見ると違いが分かりやすくなります。
比べる点 | 手元のデータを守るタイプ | 置き場所そのものを分けるタイプ(furehako) |
|---|---|---|
主に守るもの | 手元の機器の中にあるデータ。機器の紛失や盗難に備える | 組織が共有・保管するデータ。ファイル共有、バックアップ、映像、車両や現場の機器のデータまで |
断片の置き方 | 手元の機器と、それ以外の決まった置き場所に分ける | 互いに独立した複数の拠点に分けて置く。置き場所を自分たちで選べる |
置き場所の一つが使えないとき | 方式によっては、すべての断片がそろわないと戻せない | 残りの拠点から戻せる |
守りの重ね方 | 分けることで中身を意味のない形にする | 分けることに加え、断片ごとに暗号で封をし、鍵も秘密分散で守る |
証明 | 製品によって異なる | 保管していることの証明、改ざんの検知、操作の記録が標準 |
運ぶ | 製品によって異なる | 閉じた通信路で、分けたまま運べる |
組織のデータを守る用途では、置き場所そのものを分けるタイプに、はっきりした強みがあります。一つは、止まらないことです。すべての断片がそろわないと戻せない方式は、一か所の故障や紛失でデータを戻せなくなりますが、furehako は断片を互いに独立した拠点に複製して置くため、一か所が止まっても残りから戻せます。二つ目は、守りが二重であることです。三つ目は、守るだけでなく示せることです。保管していることの証明、改ざんの検知、操作の記録が標準で付き、機器が増えるほど容量も止まりにくさも上がります。
なぜ、分けるだけでは足りないのか?
データを守るうえで起きうる失敗は、大きく二つあります。
- 読まれる:置き場所の一つや鍵が盗まれ、中身を見られる
- 失う:置き場所が壊れたり止まったり、消されたりして、データがなくなる
分け方を工夫すれば「読まれる」ことは防げますが、置き場所が同じ事業者や同じ建物に集まっていれば、そこが止まったときに「失う」ことは防げません。反対に、置き場所を分けても、断片が暗号化されていなければ、断片が集められたときに中身を読まれるおそれがあります。機密分散は、分け方と置き方と鍵の管理を一緒に設計することで、この両方に備えます。
最近のニュースから:クラウドに入られ、情報が持ち出された
2025年12月12日、2025年10月に身代金を求めるサイバー攻撃を受けた大手EC事業者が調査結果を公表しました。攻撃の数日後には外部のクラウドサービスへの不正アクセスも起き、お客様の情報に加え、一部の取引先の情報も外部へ流出したとしています。
私たちの見方:システムを止められる被害に目が向きがちですが、もう一つの大きな被害は「持ち出されること」です。持ち出されたデータは、取り戻すことができません。だからこそ、置き場所に入られても中身を読まれない形でデータを保管しておくことが重要です。furehako なら、クラウドの置き場所の一つに入られて持ち出されても、出てくるのは断片ごとに暗号化された、意味を持たない断片だけです。
担当者コメント:万一、保管場所の一つに不正アクセスされ、データが持ち出されたとしても、その中身を読み取られない仕組みを備えておくことが、これからのデータ管理には欠かせません。そのためには、データを単に分割して保存するだけでなく、断片をどこに保管し、鍵をどのように管理するかまで考えることが重要になってきています。
データを「分けて」いても、置き場所や鍵の管理が一か所に集まっていないか気になる方へ。今の環境のままで何ができるか、担当者がご相談に乗ります。
機密分散の安全性は、どう考えればよいのか?
機密分散は、二つの安全性を兼ね備えています。
守り | 中身 | 安全性 |
|---|---|---|
暗号による守り | 断片ごとに、電子政府推奨暗号リスト(CRYPTREC)に掲載された暗号で封をする。鍵の組み合わせは約1.2×10^77 通りあり、毎秒100京回試せるスーパーコンピュータでも、すべて試すには10^51年以上かかる計算 | |
分けて置くことによる守り | 断片は一つずつでは意味を持たず、互いに独立した拠点に置かれる。鍵そのものも秘密分散で分けて守るため、必要な数がそろわない限り、どれだけ計算しても鍵を取り出せない |
米国国立標準技術研究所(NIST)も、この強さの暗号は量子コンピュータの時代にも使い続けられるとしています。一つの守りが破られても、もう一つの守りが残る。何か一つに頼らない設計は、社内か社外かを問わず何も信頼せず、常に確かめる「ゼロトラスト」の考え方そのものです。
さらに、暗号の方式は後から入れ替えられる設計(クリプトアジリティ)にしています。今の暗号に弱点が見つかったり、耐量子計算機暗号のような新しい方式が標準になったりしても、仕組み全体を作り直さずに暗号だけを切り替えられます。
攻撃する側から見ると、何がどれだけ大変なのか?
機密分散では、保存したデータをまず意味を持たない断片に分け、断片ごとに別の鍵で暗号化します。断片は、データを分けて別々の道で運ぶ通信(機密通信)で送られ、数百台規模のストレージにばらばらに置かれます。この状態では、元のデータはどこにも一つの形で存在しません。
しかも分散環境には、すでに数百万のファイルが保存され、断片の数は数十億にのぼります。一つのファイルの断片を探すのは、日本中の砂浜に一粒ずつ隠された砂粒を探し出すようなものです。
攻撃者がこのファイルを手に入れるには、次のすべてをやり遂げる必要があります。
- 数百台のストレージそれぞれへの通信の守りを破る
- それぞれのストレージが動くコンピュータの OS とアプリをすべて破る
- 数十億の断片の中から、どれが目当てかも分からないまま、必要な数百個の断片をすべて見つけ出して取り出す
- 取り出した断片の暗号を、断片ごとに別の鍵で一つずつ解く
- 断片をつなぐ順番も分からないため、並べ方を総当たりで試す
並べ方だけでも、断片が59個あれば組み合わせは約10の80乗を超え、宇宙にある原子の数(約10の80乗)より多くなります。一つのファイルが数百個の断片に分かれていれば、その数はさらに桁違いに増えます。どれか一つを破れば済むのではなく、すべてを破らなければならないため、元のデータを取り出すのは事実上きわめて困難です。
機密分散は、どんな場面に向き、どんな場面に向かないのか?
向いている場面 | 理由 |
|---|---|
外部のクラウドに預けにくい機密データの共有 | 置き場所を社内や自分たちで選んだ拠点に限れる |
長く残すバックアップや記録 | 一か所が止まっても失わず、管理者一人の権限では消されにくい |
防犯カメラなどの映像の長期保存 | 間引かずに残し、関係者だけが見られるようにする |
組織をまたいだデータの預け合い | 相手の組織に中身を見せずに預けられる |
向いていない場面 | 理由 |
|---|---|
ごく短い時間で大量の読み書きを繰り返す処理 | 断片を集めて組み立てる分、時間がかかることがある |
一般に公開してよいデータだけの保存 | 守る必要が小さく、ふつうの保存先で十分なことが多い |
機密分散は、どう導入するのか?
段階 | やること |
|---|---|
1 守るデータを決める | 外に出せないデータ、長く残すデータ、失うと困るデータを洗い出す |
2 置き場所を決める | 社内のパソコンや NAS(社内に置くファイル保存用の機器)、提携先など、互いに独立した置き場所を選ぶ |
3 小さく始める | 一つの部署や一つの用途から使い始め、使い勝手を確かめる |
4 広げる | 置き場所と使う人を増やす。置き場所が増えるほど、止まりにくくなる |
今のファイル共有やバックアップを一度に置き換える必要はありません。守りたいデータから順に移していけます。
機密分散について、よくある質問は?
運営会社(CDI)は、預けたデータを見られますか? 見られません。暗号化、分散、元に戻す操作はお客様の権限のもとで行われ、運営側は断片を元に戻す手段を持たない設計です。
断片の置き場所の一つが壊れたら、データは失われますか? 失われません。断片を互いに独立した拠点に複製して置くので、一か所が止まっても、残りの置き場所から元に戻せます。
量子コンピュータが実用化されたら、破られませんか? 断片を封する暗号は、量子コンピュータの時代にも使い続けられるとされる強さのものです。さらに鍵そのものを秘密分散で守っているため、必要な数がそろわない限り、量子コンピュータでも鍵を取り出せません。暗号の方式も後から入れ替えられます。
秘密分散の製品と、何を基準に比べればよいですか? 分け方だけでなく、何を守るための製品か、置き場所の一つが使えないときに戻せるか、暗号と秘密分散の二重で守っているか、置き場所を自分たちで決められるか、保管していることを示せるか、を比べるのがおすすめです。
furehako の取り組み
当社は、早稲田大学を代表とする研究グループの一員として、情報通信研究機構(NICT)の委託研究に参画し、furehako を使った分散ストレージの研究開発を担当しています。
機密分散の仕組みや、ファイル共有・バックアップ・映像の保存での使い方をまとめた資料をお送りします。
機密分散と、furehako の名前の関係は?
furehako の名前は、平安時代の辞書に記された「不美波古(ふみはこ)」に由来します。大切な文をしまい、使いの者が運び、宛先の人だけが開ける箱です(furehako の名前の由来)。
不美波古は万葉仮名で書かれ、一字一字は意味ではなく音だけを借りています。一字では読めず、並べた人だけが読める。機密分散の断片も、一つずつでは意味を持たず、鍵を持つ人だけが元に戻せます。
まとめ:機密分散とは
- 機密分散は、データを意味を持たない断片に分け、断片ごとに暗号化し、互いに独立した拠点に分けて保存する furehako の設計
- 秘密分散が「分け方」の技術なのに対し、機密分散は置き方・鍵の管理・運び方・確かめ方まで含めた設計
- 断片ごとの暗号化(電子政府推奨暗号リストに掲載された方式)による計算量的安全性と、データを分けて互いに独立した拠点に置くことによる情報理論的安全性を兼ね備えています。今のスーパーコンピュータでも、量子コンピュータの時代になっても、必要な数の断片がそろわない限り元のデータは復元できません。暗号の方式は後から入れ替えられる設計(クリプトアジリティ)で、耐量子計算機暗号など新しい方式にも切り替えられます
- 組織のデータを守る用途では、止まらない、守りが二重、守るだけでなく示せる、の3つで選ぶ
- 中核の仕組みは2025年9月に特許を取得し、関連する出願も審査が進んでいる
この分散保存の技術で特許を取得しており、日々導入企業や組織が増えています。大切なデータを、誰か一人や一か所に任せきりにしないこと。それが、データを託す人と受け取る人の両方を守ることにつながります。
関連記事:秘密分散とは?/分散ストレージとは?/情報理論的安全性とは?/クリプトアジリティとは?/ゼロトラストとは?
出典
- 大手EC事業者「ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告(第13報)」2025年12月12日
編集:Casley Deep Innovations ブログ編集部
furehako(ふれはこ)の名前に込めたもの
furehako の名前は、万葉仮名で書いた「不美波古(ふみはこ)」に由来します。約1,100年前、醍醐天皇の皇女の求めで編まれた辞書『和名類聚抄(わみょうるいじゅしょう)』に記された言葉で、大切な文をしまい、使いの者が相手に届け、宛先の人だけが開ける、いわば「機密の文書箱」です。
平安の人々が用いたものは、冠を入れる箱に似た低い箱。中世には書状を収める細長い箱となり、江戸時代には漆に金の蒔絵や貝の螺鈿をほどこした美しい箱になりました。
姿は変わっても、どの時代も、大切な文はこの箱に託されてきました。
その名前の「不」「美」「波」「古」の一字一字は、意味ではなく音だけを借りた万葉仮名で、一字ずつ見ても何のことか分かりません。並べて読める人にだけ、言葉になります。
furehako もデータを意味を持たない断片に分けて運び、しまい、鍵を持つ人だけが元に戻せます。名前の響きには、断片化(fragment)と暗号化(encrypt)を重ねました。
furehako は、千年以上前から日本にあったこの知恵を、データの時代に受け継ぎました。コンセプトは、「どこに置いても、どこを通っても、宛先にしか開けられない。信頼は、証明でつくる」。Casley Deep Innovations は、日本発のディープテックで安心と喜びが実感できる社会づくりに貢献して参ります。
furehako についてのお問い合わせ・資料のご請求は、こちらのボタンからどうぞ。