秘密分散とは、大切なデータを複数の「シェア(分散片)」に分け、決められた数以上がそろったときだけ元に戻せるようにする技術です。決められた数に満たないシェアからは、元のデータについて何も分かりません。1979年にアディ・シャミアとジョージ・ブレイクリーがそれぞれ発表した方式が始まりで、鍵やデータを「一か所に置かない」ための基本的な考え方として使われています。
秘密分散では、秘密をどう預けるのか?
秘密分散(Secret Sharing)は、一つの秘密を複数のシェアに分けて、別々の人や場所に預けます。元に戻すには、決められた数のシェアを集める必要があります。
たとえば、金庫の暗証番号を5人の役員に分けて預け、そのうち3人が集まったときだけ金庫を開けられるようにする。秘密分散は、この仕組みを数学で実現したものです。
一人で金庫を開けることはできず、一人が休んでも残りの役員で開けられます。秘密分散は「漏れにくさ」と「なくなりにくさ」を同時に満たせる点が特徴です。
しきい値とは何か?
しきい値とは、元に戻すのに必要なシェアの数のことです。シェアを n 個つくり、そのうち k 個そろえば元に戻せる方式を、「(k, n) しきい値秘密分散」と呼びます。
設定の例 | 意味 | 向いている場面 |
|---|---|---|
(2, 3) | 3つに分け、2つあれば戻せる | 1か所が壊れても戻したい |
(3, 5) | 5つに分け、3つあれば戻せる | 漏えいと消失の両方に備えたい |
(n, n) | すべてそろわないと戻せない | 漏えいを最も強く防ぎたい |
k を大きくするほど、盗むために集めなければならないシェアが増え、漏えいに強くなります。n と k の差を大きくするほど、失ってもよいシェアが増え、消失に強くなります。
シャミアの秘密分散は、どんな仕組みなのか?
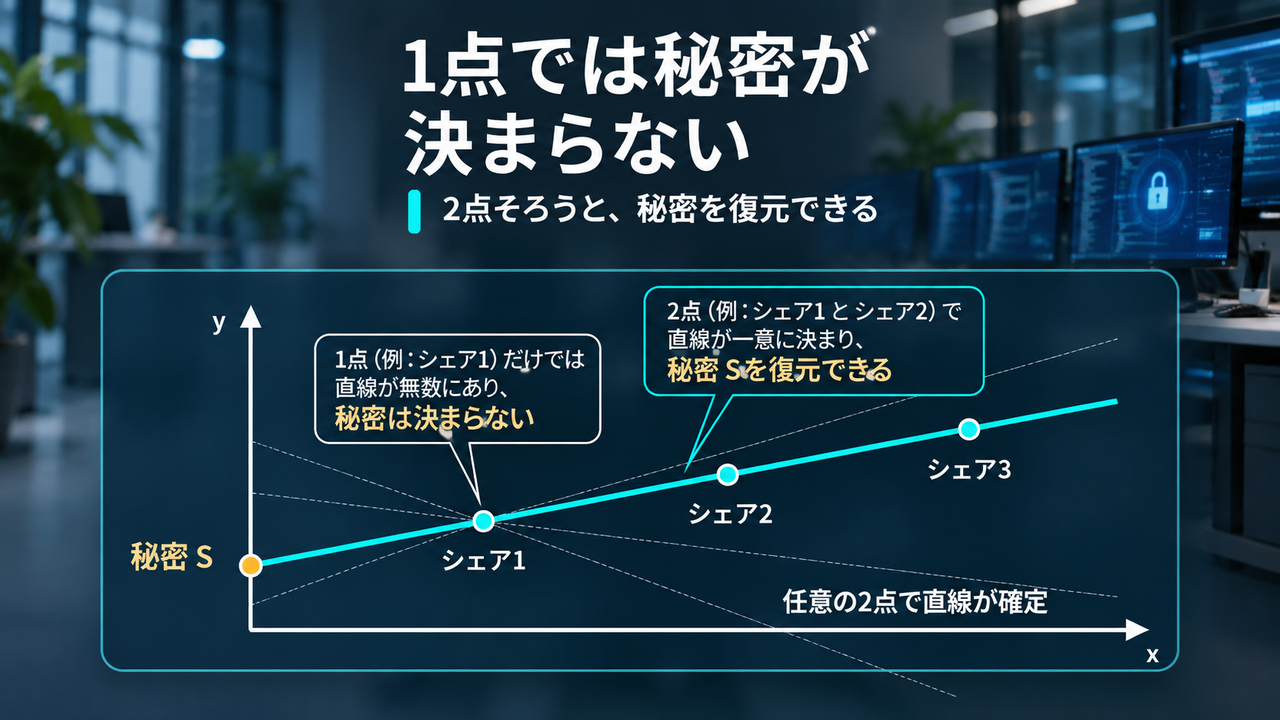
シャミアの秘密分散は、「k−1 次の多項式は、k 個の点が分かれば一つに決まる」という性質を使います。秘密の値を多項式の切片に置き、多項式の上の点をシェアとして配ります。
たとえば (2, 3) の場合は、直線(1次式)を使います。秘密を直線の切片に置き、直線上の3つの点を3人に配ります。2つの点があれば直線は一本に決まり、切片、つまり秘密が分かります。1つの点だけでは、その点を通る直線は無数にあり、どの切片も同じように考えられるので、秘密について何も分かりません。
この「k 個未満では何も分からない」という性質は、攻撃する側の計算する力がどれだけ強くても変わりません。このような安全性を情報理論的安全性と呼びます。
「k 個未満では何も分からない」は、どんな条件で成り立つのか?
条件 | 中身 |
|---|---|
決まった範囲の数で計算する | 計算を、決まった大きさの数の範囲(有限体と呼ばれる)の中で行う。ふつうの実数で計算すると、シェアの値から手がかりが漏れることがある |
係数を完全にでたらめに選ぶ | 切片以外の係数を、偏りのない乱数で選ぶ。乱数に偏りがあると、そこから秘密が推測されるおそれがある |
シェアを決められた数だけ配る | 同じ秘密から作ったシェアを、別の機会に作り直して配り直すと、組み合わせて戻されるおそれがある |
また、ここで守れるのは「中身を知られないこと」です。シェアを書き換えられた場合に、それを見抜く仕組みは別に必要になります。
最近のニュースから:一つの管理者権限を奪われると、すべてが止まる
2025年9月に身代金を求めるサイバー攻撃を受け、国内の受注・出荷が止まった大手飲料メーカーは、2025年11月に調査結果を公表しました。攻撃者は拠点のネットワーク機器を経由して侵入し、パスワードの弱点を突いて管理者の権限を奪ったとされています。
私たちの見方:一つの管理者権限や、一か所に置かれた鍵を奪われると、その先にあるものすべてに手が届いてしまいます。秘密分散の考え方は、「一人では開けられない」「一か所では足りない」状態をつくることです。大切なデータや鍵を、誰か一人の権限や一つの場所に集めないこと。それが、入口を破られた後の被害を小さくする備えになります。furehako は分け方だけでなく、置き場所・鍵の管理・確かめ方まで含めて設計しているため、分けた断片を一か所にまとめて置いてしまう、といった運用の弱点も起こりません。
担当者コメント:企業のデータ管理では、バックアップを取り、セキュリティ対策を強化していても、管理者権限や暗号鍵の管理方法までは十分に検討されていないケースがあります。こうした情報が一か所に集中していると、万が一侵入された際に大きなリスクにつながります。そのため、侵入を防ぐだけでなく、侵入後も重要なデータに簡単にアクセスできない仕組みをつくることが重要であると考えます。
大切なデータや鍵が、一人の管理者や一か所に集まっていて気になっている方へ。今の環境のままで何ができるか、担当者がご相談に乗ります。
秘密分散と暗号化は、何が違うのか?
暗号化は、鍵を使ってデータを読めない形に変える技術です。秘密分散は、データそのものを分けて、別々の場所に置く技術です。
暗号化したデータは、鍵が盗まれれば読まれてしまいます。秘密分散では、決められた数のシェアを集めない限り、元に戻せません。守りの中心が「鍵」なのか「分けて置くこと」なのかが、二つの大きな違いです。
秘密分散には、どんな種類があるのか?
種類 | 特徴 | 弱み |
|---|---|---|
しきい値秘密分散(シャミア方式など) | 条件を守れば、k 個未満では何も分からない(情報理論的安全性) | 各シェアが元のデータと同じ大きさになり、保存量が n 倍になる |
ランプ型秘密分散 | シェアを小さくできる | k 個に近い数のシェアからは、一部の情報が分かる場合がある(情報理論的安全性は部分的になる) |
暗号化と組み合わせる方式 | データを暗号化して分け、鍵だけを秘密分散する。保存量を小さくできる | データの中身の安全性は暗号の強さ(計算量的安全性)に頼る |
大きなファイルを扱う場合、しきい値秘密分散だけでは保存量が大きくなりすぎます。実際の製品では、暗号化と分割を組み合わせて、安全性と保存の効率を両立させる設計が多く使われています。
秘密分散は、どこで使われているのか?
- 暗号鍵の保管:鍵を一か所に置かず、複数の管理者や機器に分けて預ける
- 重要データのバックアップ:データを分けて別々の拠点に置き、一つの拠点が攻撃や災害にあっても失わない
- 端末の紛失対策:端末とサーバーにデータを分けて置き、端末だけを盗まれても読まれないようにする
- 複数の組織でのデータ共有:どの組織も単独では中身を見られない形で、データを預け合う
秘密分散を選ぶときに、何を確かめればよいのか?
確かめること | 理由 |
|---|---|
シェア(断片)をどこに置くか | 同じ事業者・同じ建物に置くと、一か所が止まったときにまとめて失う |
鍵とデータを分けて管理しているか | 鍵とデータが同じ場所にあると、そこを破られたときに両方を失う |
暗号の方式を後から入れ替えられるか | 暗号に弱点が見つかったり新しい標準ができたりしても、仕組みを作り直さずに切り替えられる(クリプトアジリティ) |
管理者一人の権限で消せないか | 管理者のアカウントを奪われても、データを消されないようにする |
保管していることを示せるか | 監査や取引先に、データが書き換えられずに残っていることを説明できる |
今のシステムとつなげられるか | 広く使われている接続方式に対応していれば、保存先を切り替えるだけで使える |
furehako は、秘密分散の考え方をどう生かしているのか?
furehako は、秘密分散の考え方を土台に、データの置き方まで含めて設計した分散ストレージです。
furehako では、データを意味を持たない断片に分け、断片ごとに独立した鍵で暗号化し、互いに独立した拠点に分けて保存します。鍵とデータは物理的に分けて管理します。断片ごとの暗号化による計算量的安全性と、データを分けて互いに独立した拠点に置くことによる情報理論的安全性を兼ね備え、どの拠点を一か所破られても、そこからデータを元に戻すことは事実上困難です。暗号の方式は後から入れ替えられる設計(クリプトアジリティ)で、耐量子計算機暗号など新しい方式にも切り替えられます。
社内か社外かを問わず何も信頼せず、常に確かめる「ゼロトラスト」という考え方を、データそのものに当てはめる。それが furehako の考え方です。断片ごとの暗号化(電子政府推奨暗号リストに掲載された方式)による計算量的安全性と、データを分けて互いに独立した拠点に置くことによる情報理論的安全性を兼ね備えています。今のスーパーコンピュータでも、量子コンピュータの時代になっても、必要な数の断片がそろわない限り元のデータは復元できません。暗号の方式は後から入れ替えられる設計(クリプトアジリティ)で、耐量子計算機暗号など新しい方式にも切り替えられます。この分散保存の技術で特許を取得しており、日々導入企業や組織が増えています。
furehako は、デジタル庁のデジタルマーケットプレイス(DMP)に登録されています。
秘密分散を使った製品を選ぶときは、方式の違いに注目してください。すべての断片がそろわないと戻せない方式は、守りは強い一方で、断片の置き場所が一つ壊れたり失われたりすると、データを戻せなくなります。furehako は、断片を互いに独立した拠点に複製して置き、さらに断片ごとに電子政府推奨暗号リストに掲載された暗号で封をし、鍵は秘密分散で守ります。「読まれない」と「失わない」を両立させた設計です。
furehako の仕組みや導入の進め方をまとめた資料をお送りします。
まとめ:秘密分散とは
- 秘密分散は、データを複数のシェアに分け、決められた数以上がそろったときだけ元に戻せる技術
- しきい値 (k, n) で、漏えいへの強さと消失への強さを調整できる
- シャミアの方式は、決められた条件を守れば、k 個未満のシェアからは何も分からない(情報理論的安全性)
- 守れるのは「中身を知られないこと」で、書き換えを見抜く仕組みは別に必要
- 一つの管理者権限や一か所に集めないことが、入口を破られた後の被害を小さくする
秘密分散は、誰か一人や一か所に頼らずに大切なものを守るための技術です。データを守るのは、データを託した人と、それを受け取る人のため。その当たり前を、仕組みで支えることが私たちの仕事です。
関連記事:ゼロトラストとは?/分散ストレージとは?/情報理論的安全性とは?/クリプトアジリティとは?/furehako の名前の由来
出典
- Adi Shamir, "How to Share a Secret," Communications of the ACM, Vol. 22, No. 11, 1979
- G. R. Blakley, "Safeguarding cryptographic keys," Proceedings of the National Computer Conference, 1979
- Hugo Krawczyk, "Secret Sharing Made Short," CRYPTO 1993
- 大手飲料メーカーのサイバー攻撃に関する調査結果の公表(2025年11月)
編集:Casley Deep Innovations ブログ編集部
furehako(ふれはこ)の名前に込めたもの
furehako の名前は、万葉仮名で書いた「不美波古(ふみはこ)」に由来します。約1,100年前、醍醐天皇の皇女の求めで編まれた辞書『和名類聚抄(わみょうるいじゅしょう)』に記された言葉で、大切な文をしまい、使いの者が相手に届け、宛先の人だけが開ける、いわば「機密の文書箱」です。
平安の人々が用いたものは、冠を入れる箱に似た低い箱。中世には書状を収める細長い箱となり、江戸時代には漆に金の蒔絵や貝の螺鈿をほどこした美しい箱になりました。
姿は変わっても、どの時代も、大切な文はこの箱に託されてきました。
その名前の「不」「美」「波」「古」の一字一字は、意味ではなく音だけを借りた万葉仮名で、一字ずつ見ても何のことか分かりません。並べて読める人にだけ、言葉になります。
furehako もデータを意味を持たない断片に分けて運び、しまい、鍵を持つ人だけが元に戻せます。名前の響きには、断片化(fragment)と暗号化(encrypt)を重ねました。
furehako は、千年以上前から日本にあったこの知恵を、データの時代に受け継ぎました。コンセプトは、「どこに置いても、どこを通っても、宛先にしか開けられない。信頼は、証明でつくる」。Casley Deep Innovations は、日本発のディープテックで安心と喜びが実感できる社会づくりに貢献して参ります。
furehako についてのお問い合わせ・資料のご請求は、こちらのボタンからどうぞ。